身份鉴权的核心凭证
OpenVPN服务端证书的首要作用是确立服务端的身份标识。当客户端发起连接时,会通过该证书验证对方是否为预期的服务器,而非中间人。这是建立安全隧道的基础,确保了通信双方的身份可信。
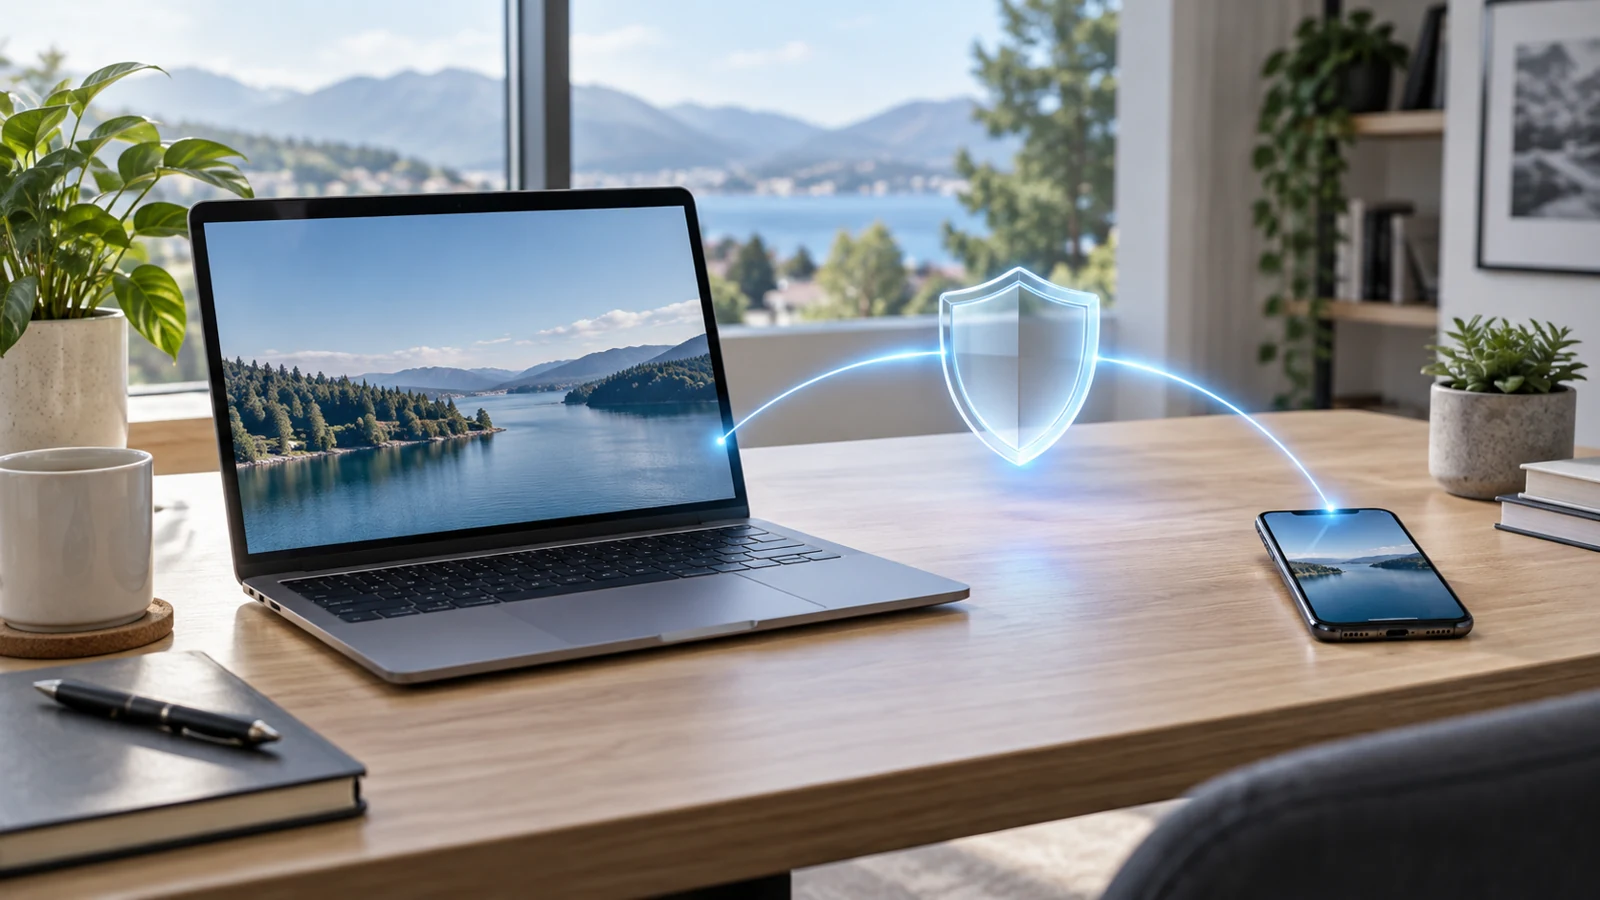
可视化的信任握手:从身份验证到加密通道建立的过程。
在TLS握手阶段,服务端向客户端出示证书。客户端依据预置的信任锚(即根证书或中间证书)来校验其有效性。若验证失败,连接将被终止。这一机制依赖于公共密钥基础设施的层级信任模型,而非简单的密码匹配。
加密通道的建立依赖
服务端证书还直接参与安全通道的初始化。在OpenVPN中,小火箭TLS控制通道的建立依赖于证书交换。只有完成身份认证后,双方才会协商密钥材料,进而开启数据通道的加密传输。
没有有效的服务端证书,TLS握手无法完成,后续的UDP或TCP数据传输也就无从谈起。证书本身不直接加密业务数据,小火箭VPN但它为密钥交换提供了安全的环境,防止密钥在传输过程中被窃取或篡改。
配置作用域与客户端差异
需要区分服务端证书与客户端证书的作用边界。服务端证书必须配置在OpenVPN服务器端,用于向所有连接者证明其身份。而客户端证书通常用于服务端反向验证请求者的身份,实现双向认证。
在某些部署场景下,如仅允许特定设备接入,服务端会要求客户端也提供证书。此时,服务端证书负责“我是服务器”,客户端证书负责“我是合法用户”。这种组合构成了完整的双向TLS认证流程,比单纯的静态密码共享密钥更具安全性。
有效期与管理维护
服务端证书并非一经生成永久有效。它包含签发日期和到期日期,一旦过期,客户端将无法通过验证,导致连接中断。因此,定期监控证书剩余有效期是运维工作的必要环节。
若证书即将过期,需及时重新签发并部署到新证书上。部署后,旧证书通常会被吊销或自然失效。建议在更换证书前,先确认新的证书链完整且受客户端信任,再平滑过渡,避免服务中断。